Comprendre les passkeys FIDO2 : une authentification entreprise structurellement résistante au phishing
Le couple passkeys FIDO2 et authentification sans mot de passe change radicalement la surface d’attaque liée au phishing. En entreprise, cette authentification FIDO repose sur une paire de clés cryptographiques où la clé privée reste confinée dans l’appareil de l’utilisateur et ne quitte jamais ce support. Résultat : même en cas d’ingénierie sociale avancée, le vol d’identifiants classiques devient inopérant, car aucune donnée réutilisable n’est transmise au serveur.
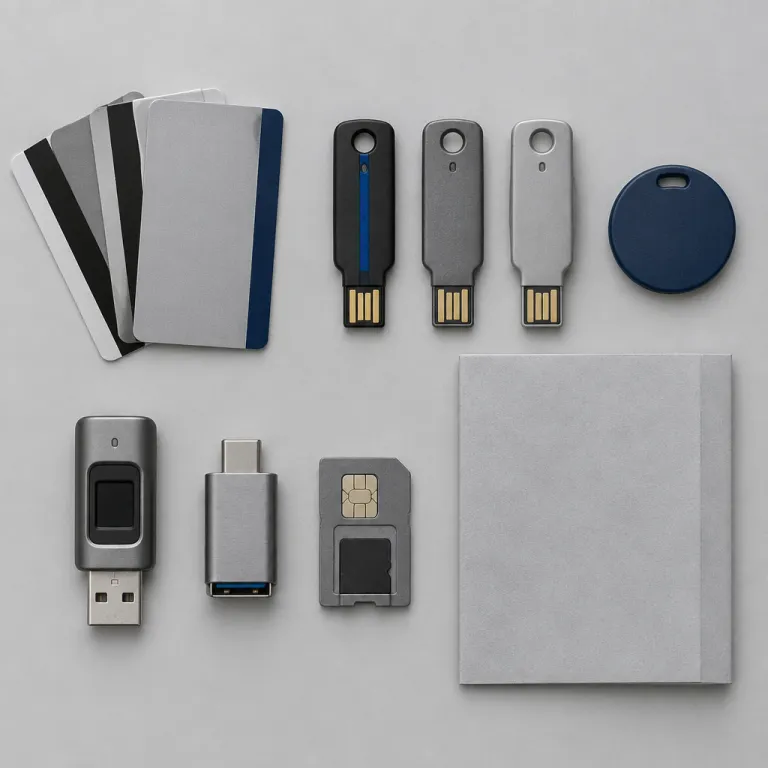
Concrètement, une passkey FIDO2 associe une clé privée stockée dans une clé de sécurité matérielle, une carte à puce ou un module sécurisé d’appareil, et une clé publique enregistrée côté serveur d’authentification. Lors de la connexion, le service vérifie la possession de la clé privée via une signature cryptographique, ce qui rend l’authentification résistante au phishing et aux attaques de type man in the middle. Cette approche d’authentification FIDO permet d’atteindre des niveaux AAL élevés, bien supérieurs à ceux d’un simple mot de passe ou d’un code SMS.
Pour un directeur technique, l’enjeu dépasse la seule sécurité et touche directement la productivité des utilisateurs. Les passkeys FIDO2 réduisent les tickets de support liés à la réinitialisation de mots de passe, tout en simplifiant le MFA pour les utilisateurs qui n’ont plus à saisir de codes temporaires. En parallèle, la standardisation portée par la FIDO Alliance et l’Alliance FIDO garantit l’interopérabilité entre navigateurs, systèmes d’exploitation et fournisseurs d’identité.
Les passkeys peuvent être stockées dans des clés de sécurité dédiées, dans des cartes à puce d’entreprise ou comme passkeys appareil synchronisées via des écosystèmes comme Apple, Google ou Microsoft. Les passkeys synchronisées entre plusieurs appareils offrent un confort évident, mais posent des questions de gouvernance et de contrôle pour le RSSI. À l’inverse, les clés de sécurité matérielles non synchronisées renforcent la sécurité mais complexifient la gestion de parc et la récupération de compte.
Dans un scénario d’authentification FIDO en entreprise, chaque utilisateur enregistre une ou plusieurs clés FIDO sur ses appareils de travail. Les clés FIDO peuvent être des clés de sécurité USB NFC, des cartes à puce intégrées aux badges ou des modules sécurisés de smartphones utilisés comme passkeys appareil. Cette diversité de clés et d’appareils impose de penser très tôt la stratégie de déploiement, la politique de récupération et les processus de cycle de vie des identités.
Les attaques de phishing ciblant les identifiants restent la porte d’entrée principale des intrusions, malgré les campagnes de sensibilisation. En remplaçant les mots de passe par des passkeys FIDO2, l’entreprise rend techniquement impossible la réutilisation d’identifiants volés via des sites frauduleux. Cette résistance au phishing transforme la posture de sécurité, en passant d’une logique de formation des utilisateurs à une logique de contrôle cryptographique robuste.
Trois scénarios de déploiement : passwordless first, MFA renforcé et migration progressive
Le premier scénario consiste à adopter une stratégie passwordless first, où les passkeys FIDO2 deviennent le facteur principal d’authentification entreprise. Dans ce modèle, l’utilisateur se connecte au service avec une passkey stockée dans une clé de sécurité ou un appareil de confiance, sans jamais saisir de mot de passe. Ce choix maximise la sécurité contre le phishing et le vol d’identifiants, mais nécessite une forte préparation du support et une excellente ergonomie côté poste de travail.
Deuxième scénario, l’authentification FIDO est utilisée comme MFA renforcé, en complément d’un mot de passe existant. Le MFA résistant au phishing remplace alors les OTP SMS ou TOTP, qui restent vulnérables à l’ingénierie sociale et aux attaques de type MFA phishing. Ce modèle hybride permet de monter rapidement le niveau AAL des services critiques, tout en conservant un filet de sécurité basé sur les identifiants existants pendant la phase de transition.
Troisième scénario, la migration progressive par périmètre, en commençant par les comptes à privilèges et les environnements sensibles. Les administrateurs Azure, les opérateurs de clusters sensibles ou les équipes SOC sont souvent les premiers à basculer vers des clés de sécurité FIDO2. Dans ce contexte, l’intégration avec des fournisseurs d’identité comme Entra ID ou Okta, et la gestion des incidents de type élévation de privilèges décrits dans des analyses comme celle sur une faille d’escalade de privilèges AKS, devient un sujet central.
Dans chaque scénario, la question clé pour le CTO reste la gestion des différents types de clés et d’appareils. Les clés de sécurité matérielles, les cartes à puce et les passkeys synchronisées dans les navigateurs n’offrent pas le même compromis entre sécurité, coût et expérience utilisateur. Il faut aussi arbitrer entre des clés synchronisées entre plusieurs appareils pour la fluidité, et des clés de sécurité isolées pour les comptes les plus sensibles.
Le choix du scénario de déploiement doit être aligné sur la criticité des services et le niveau AAL requis par la conformité. Pour les applications soumises à NIS2 ou aux exigences de l’ANSSI, un MFA résistant au phishing basé sur l’authentification FIDO sera souvent nécessaire. Pour des services internes moins critiques, un modèle de migration progressive avec coexistence de mots de passe et de passkeys peut suffire dans un premier temps.
Enfin, ces scénarios ne sont pas exclusifs et peuvent coexister au sein d’un même système d’information. Une section du parc peut fonctionner en passwordless complet, tandis qu’une autre conserve un MFA classique en attendant la généralisation des passkeys. L’important est de documenter clairement ces politiques et de les intégrer dans le référentiel de sécurité et les procédures de gestion des identités.
Gestion de parc et cycle de vie : provisioning, récupération et appareils partagés
La réussite d’un projet passkeys FIDO2 en entreprise se joue dans la gestion de parc, bien plus que dans la seule technologie. Le provisioning des clés FIDO, des cartes à puce et des passkeys appareil doit être industrialisé dès l’onboarding des utilisateurs. Sans cela, le risque est de voir les équipes terrain contourner l’authentification FIDO au profit de solutions moins sûres mais plus simples à mettre en œuvre.
Un modèle robuste prévoit une section de processus dédiée au cycle de vie des clés de sécurité et des appareils. Lors de l’arrivée d’un collaborateur, l’entreprise doit émettre une ou plusieurs clés de sécurité, enregistrer les passkeys sur les appareils gérés et documenter les méthodes de récupération de compte. À la sortie d’un utilisateur, la révocation des clés, la suppression des passkeys synchronisées et la désactivation des comptes doivent être orchestrées avec la même rigueur que la gestion des droits d’accès.
La récupération de compte est souvent le point faible des projets d’authentification résistante au phishing. Si la procédure de récupération repose sur un simple email ou un SMS, l’entreprise recrée un vecteur d’attaque par ingénierie sociale et MFA phishing. Il est donc préférable de combiner plusieurs facteurs de récupération, comme une seconde clé de sécurité, une carte à puce de secours ou une validation par un administrateur via un canal fortement authentifié.
Les appareils partagés, typiques des environnements industriels, logistiques ou de centres de services, compliquent encore la donne. Dans ces contextes, les passkeys appareil liées à un compte personnel ne sont pas adaptées, et il faut privilégier des clés de sécurité physiques ou des cartes à puce associées à des comptes individuels. Chaque utilisateur doit alors présenter sa clé FIDO ou sa carte à puce pour accéder au service, ce qui garantit une traçabilité fine et limite le risque de vol d’identifiants.
La supervision de cette pile d’authentification doit s’intégrer à la stratégie globale de détection et de réponse. Les événements liés aux clés de sécurité, aux tentatives d’authentification FIDO et aux échecs de MFA résistants au phishing doivent alimenter la télémétrie de votre SOC. Une architecture cohérente avec votre pile de détection, qu’elle soit basée sur EDR, XDR, SIEM ou SOC managé, comme détaillé dans des analyses sur la structuration de la pile de détection et réponse, permet de corréler ces signaux avec les autres événements de sécurité.
Pour les CTO, la question n’est donc pas seulement de choisir entre clés synchronisées ou non, mais de définir une gouvernance claire. Qui peut approuver une nouvelle clé FIDO pour un compte à privilèges, et dans quel délai de récupération acceptable en cas de perte de clé privée ? Comment tracer l’usage des clés de sécurité et détecter un comportement anormal d’un utilisateur ou d’un appareil ? Ces décisions structurent la résilience globale du système d’authentification.
Compatibilité, intégration et contraintes techniques : navigateurs, OS, gestionnaires et Identity Providers
Sur le plan technique, les passkeys FIDO2 bénéficient d’un support large dans les navigateurs modernes et les principaux systèmes d’exploitation. Chrome, Edge, Firefox et Safari implémentent les API WebAuthn nécessaires à l’authentification FIDO, tandis que Windows, macOS, Android et iOS gèrent nativement les passkeys appareil. Cette compatibilité facilite le déploiement en entreprise, mais impose de tester finement les combinaisons navigateur OS et les politiques de sécurité locales.
Les gestionnaires de mots de passe évoluent également pour prendre en charge les passkeys synchronisées entre appareils. Des solutions comme 1Password, Dashlane ou les coffres intégrés des navigateurs permettent de stocker des passkeys et de les répliquer entre plusieurs appareils de l’utilisateur. Pour un CTO, cela ouvre des perspectives intéressantes en termes d’expérience utilisateur, mais soulève des questions de sécurité sur la protection de la clé privée et sur la gouvernance des coffres partagés.
L’intégration avec les Identity Providers est un autre point structurant pour l’authentification entreprise. Entra ID, Okta, Ping Identity ou d’autres fournisseurs supportent désormais les passkeys FIDO2 comme facteur d’authentification principal ou secondaire. Cette intégration permet de centraliser les politiques MFA, de définir des niveaux AAL par application et de gérer les scénarios de récupération de compte de manière cohérente sur l’ensemble du parc.
Les contraintes techniques ne doivent pas être sous estimées, notamment dans les environnements hybrides ou legacy. Certaines applications internes ne supportent pas nativement WebAuthn et nécessitent un front SSO intermédiaire pour bénéficier de l’authentification FIDO. Dans ces cas, le serveur d’authentification agit comme un proxy qui traduit la preuve cryptographique de la clé privée en un jeton compatible avec l’application cible.
Les environnements sensibles, comme les clusters Kubernetes, les bases de données critiques ou les consoles d’administration cloud, doivent être priorisés dans la feuille de route. Les incidents d’escalade de privilèges ou de compromission d’API montrent régulièrement que le maillon faible reste souvent l’authentification initiale. En renforçant cette étape avec des clés de sécurité FIDO2 et un MFA résistant au phishing, l’entreprise réduit drastiquement la probabilité d’un mouvement latéral réussi après un vol d’identifiants.
Enfin, la conformité réglementaire et la gouvernance des systèmes d’IA imposent de documenter précisément ces choix techniques. La mise en place d’un registre des systèmes critiques et des mécanismes d’authentification associés, comme décrit dans des approches de référentiel de systèmes d’IA et de sécurité, permet de démontrer la maîtrise des risques. Pour un CTO, cette documentation devient un actif stratégique lors des audits NIS2, des évaluations de conformité et des due diligences.
Frictions d’adoption et expérience utilisateur : ce qui bloque vraiment sur le terrain
Sur le papier, les passkeys FIDO2 et l’authentification résistante au phishing semblent évidentes pour toute entreprise exposée aux cyberattaques. Sur le terrain, les résistances viennent souvent des utilisateurs, des équipes métiers et parfois même des équipes support. La perception d’une complexité accrue, la peur de perdre la clé de sécurité ou l’appareil, et la méconnaissance des mécanismes de récupération freinent l’adoption.
Les premières frictions apparaissent lors de l’enrôlement des utilisateurs et de l’enregistrement des clés FIDO. Si le parcours n’est pas guidé, avec une interface claire et des explications pédagogiques, les utilisateurs multiplient les erreurs et sollicitent massivement le support. Il est donc essentiel de concevoir une section d’onboarding dédiée, avec des tutoriels ciblés, des tests de connexion guidés et une assistance proactive pour les profils les moins à l’aise avec la sécurité.
Une autre source de friction concerne la gestion multi appareils, notamment pour les profils nomades ou les prestataires externes. Entre les passkeys appareil stockées sur les smartphones, les clés de sécurité physiques et les cartes à puce, les utilisateurs peuvent se perdre dans la multiplicité des facteurs. Une politique claire, qui définit quand utiliser une clé de sécurité, quand recourir à une passkey synchronisée et comment gérer la perte d’un appareil, réduit fortement ces irritants.
Les équipes support doivent être formées non seulement à la technique, mais aussi aux scénarios d’ingénierie sociale liés à la récupération de compte. Un attaquant qui ne peut plus exploiter le phishing classique tentera souvent de cibler les procédures de support pour contourner l’authentification FIDO. Les scripts de support doivent donc intégrer des contrôles forts, des vérifications croisées et des limitations strictes sur la réémission de clés FIDO ou l’activation de nouvelles passkeys.
Pour les CTO, un indicateur clé de succès reste la réduction mesurable des incidents liés au vol d’identifiants et aux campagnes de phishing. En parallèle, il faut suivre les métriques d’usage des passkeys, le taux d’échec d’authentification et le volume de tickets de récupération de compte. Ces données permettent d’ajuster la stratégie, d’identifier les populations en difficulté et de cibler les actions de formation ou d’amélioration de l’ergonomie.
Enfin, l’adoption des passkeys FIDO2 doit être présentée comme un levier de simplification, et non comme une contrainte supplémentaire. Moins de mots de passe à mémoriser, moins de codes MFA à saisir, une authentification plus rapide sur les services critiques constituent des bénéfices tangibles pour les utilisateurs. Quand ces gains sont visibles, la résistance initiale diminue et la sécurité devient un avantage perçu plutôt qu’un frein à l’activité.
NIS2, MFA et conformité : pourquoi les passkeys cochent mieux la case que le SMS ou le TOTP
Les exigences réglementaires comme NIS2 imposent désormais une authentification multifactorielle robuste pour les systèmes essentiels. Les approches historiques basées sur le SMS ou les codes TOTP ne sont plus considérées comme suffisantes face aux attaques de phishing sophistiquées. Les passkeys FIDO2, en revanche, offrent une authentification résistante au phishing qui répond aux attentes des autorités de régulation et des organismes comme l’ANSSI.
Les facteurs de type SMS ou TOTP restent vulnérables au vol d’identifiants et aux attaques de type MFA phishing. Un utilisateur peut être trompé par un site frauduleux qui lui demande son code à usage unique, permettant à l’attaquant de le réutiliser en temps réel. Avec une authentification FIDO, la clé privée ne quitte jamais l’appareil et la signature est liée au domaine d’origine du service, ce qui rend l’attaque techniquement impossible même en cas d’ingénierie sociale.
Les niveaux AAL requis par les référentiels de sécurité modernes privilégient les facteurs cryptographiques liés à un appareil ou à une clé de sécurité. Les passkeys FIDO2, qu’elles soient stockées dans des clés de sécurité matérielles, des cartes à puce ou des passkeys synchronisées, permettent d’atteindre ces niveaux sans sacrifier l’expérience utilisateur. Pour un CTO, cela signifie pouvoir démontrer, preuves à l’appui, que l’authentification entreprise est résistante au phishing et conforme aux meilleures pratiques internationales.
La FIDO Alliance et l’Alliance FIDO ont structuré un écosystème d’acteurs certifiés, de clés FIDO et de serveurs d’authentification conformes aux standards. En s’appuyant sur ces composants certifiés, l’entreprise réduit le risque de mauvaise implémentation et facilite les audits de sécurité. Les clés FIDO, les clés de sécurité et les cartes à puce compatibles offrent un socle technique homogène pour l’ensemble des utilisateurs et des services.
Pour les organisations soumises à des contrôles réguliers, la capacité à tracer les authentifications FIDO, les tentatives d’accès et les opérations de récupération de compte devient un atout. Les journaux d’authentification doivent permettre de démontrer que les accès critiques sont protégés par des facteurs résistants au phishing, et non par de simples mots de passe ou des OTP. Cette traçabilité renforce la crédibilité de la posture de sécurité auprès des régulateurs, des partenaires et des clients.
En définitive, les passkeys FIDO2 ne sont pas seulement une réponse technique au phishing, mais un levier de conformité et de gouvernance. En alignant l’authentification entreprise sur ces standards, le CTO réduit le risque juridique, améliore la résilience opérationnelle et prépare l’organisation aux futures exigences réglementaires. Le coût initial de déploiement est largement compensé par la baisse des incidents, la réduction des tickets de support et la solidité accrue de la chaîne d’authentification.
Architecture cible et feuille de route pour CTO : de la preuve de concept au déploiement global
Pour transformer les passkeys FIDO2 en avantage compétitif, un CTO doit penser en termes d’architecture cible plutôt que de simple projet outillage. Une architecture robuste articule les serveurs d’authentification FIDO, les Identity Providers, les clés de sécurité et les passkeys appareil dans un schéma cohérent. Cette vision permet de prioriser les intégrations, de planifier le déploiement et de maîtriser les coûts de gestion de parc.
La première étape consiste souvent à lancer une preuve de concept sur un périmètre restreint mais critique, comme les administrateurs systèmes ou les équipes d’exploitation cloud. Ce pilote permet de valider la compatibilité des navigateurs, des OS, des applications internes et des services SaaS avec l’authentification FIDO. Il offre aussi un terrain d’expérimentation pour les processus de provisioning, de récupération de compte et de gestion des appareils perdus ou remplacés.
Une fois la preuve de concept stabilisée, la feuille de route doit prévoir des vagues de déploiement par population et par niveau de criticité. Les comptes à privilèges, les accès VPN, les consoles d’administration et les applications métiers sensibles doivent passer en priorité sur des clés de sécurité FIDO2 ou des cartes à puce. Les populations plus larges peuvent adopter progressivement les passkeys synchronisées, avec des mécanismes de récupération encadrés et une communication claire sur les bénéfices en termes de sécurité et de confort.
L’architecture cible doit aussi intégrer les scénarios de continuité d’activité en cas d’incident majeur. Que se passe t il si une série de clés de sécurité est compromise, perdue ou rendue inutilisable par un défaut matériel ? Comment l’entreprise réagit elle à une vulnérabilité critique affectant un modèle de clé FIDO ou un composant logiciel de serveur d’authentification ? Ces questions doivent être traitées en amont, avec des plans de remédiation et des capacités de rotation rapide des clés.
Pour piloter cette transformation, il est utile de définir des indicateurs de performance et de risque spécifiques à l’authentification FIDO2. Taux d’adoption des passkeys, nombre d’incidents de phishing bloqués, volume de tickets de récupération, temps moyen de résolution et niveau AAL moyen par application sont autant de métriques actionnables. Ces indicateurs permettent au CTO d’ajuster la trajectoire, de justifier les investissements et de démontrer la valeur de la stratégie auprès du comité de direction.
Enfin, l’alignement entre la direction technique, le RSSI, les RH et les métiers est indispensable pour réussir le déploiement global. Les passkeys FIDO2 touchent à la fois la sécurité, l’expérience utilisateur et les processus RH d’onboarding et d’offboarding. En traitant ce sujet comme un projet de transformation transverse, et non comme un simple chantier technique, l’entreprise maximise ses chances de faire de l’authentification résistante au phishing un standard accepté et durable.
Chiffres clés sur les passkeys FIDO2 et le phishing en entreprise
- Selon l’ANSSI, plus de 90 % des cyberattaques réussies démarrent par un email de phishing, ce qui confirme que la compromission d’identifiants reste le vecteur d’intrusion dominant dans les entreprises françaises.
- Les études de la FIDO Alliance montrent qu’une authentification FIDO2 résistante au phishing réduit de plus de 90 % les prises de contrôle de comptes liées au vol d’identifiants, par rapport à un schéma mot de passe plus OTP SMS.
- Les organisations qui déploient des passkeys FIDO2 observent généralement une baisse de 30 à 50 % des tickets de support liés aux réinitialisations de mots de passe, ce qui se traduit par des économies opérationnelles significatives pour les équipes IT.
- Les facteurs basés sur des clés de sécurité matérielles FIDO2 atteignent des niveaux d’assurance AAL élevés, supérieurs à ceux des OTP logiciels, ce qui facilite la conformité avec les exigences de NIS2 et des référentiels de sécurité sectoriels.
- Les principaux navigateurs et systèmes d’exploitation couvrent aujourd’hui plus de 95 % du parc mondial compatible WebAuthn, ce qui rend techniquement possible un déploiement massif des passkeys FIDO2 dans la plupart des environnements d’entreprise.
FAQ sur les passkeys FIDO2 et l’authentification résistante au phishing
En quoi les passkeys FIDO2 sont elles différentes d’un MFA classique par SMS ou TOTP ?
Les passkeys FIDO2 reposent sur une paire de clés cryptographiques où la clé privée reste dans l’appareil ou la clé de sécurité, alors que les MFA par SMS ou TOTP transmettent un code réutilisable. Cette architecture rend l’authentification résistante au phishing, car un site frauduleux ne peut pas réutiliser une signature FIDO liée au domaine légitime. Les passkeys offrent donc un niveau de sécurité et un niveau AAL supérieurs aux OTP traditionnels.
Comment gérer la perte d’une clé de sécurité ou d’un appareil contenant une passkey ?
La gestion de la perte repose sur une stratégie de récupération de compte bien définie, combinant plusieurs méthodes. Il est recommandé de prévoir au moins une seconde clé de sécurité de secours, des procédures d’authentification forte via le support et, éventuellement, des cartes à puce de remplacement. L’objectif est de restaurer l’accès sans recréer un point faible exploitable par l’ingénierie sociale.
Les passkeys FIDO2 sont elles adaptées aux appareils partagés en environnement industriel ou logistique ?
Pour les appareils partagés, il est préférable d’utiliser des clés de sécurité physiques ou des cartes à puce associées à des comptes individuels plutôt que des passkeys appareil personnelles. Chaque utilisateur présente alors sa clé FIDO pour s’authentifier sur le poste partagé, ce qui garantit une traçabilité fine. Ce modèle limite le risque de vol d’identifiants et s’intègre bien aux environnements à forte rotation de personnel.
Quels sont les prérequis techniques pour déployer les passkeys FIDO2 dans une entreprise ?
Les prérequis incluent des navigateurs compatibles WebAuthn, des systèmes d’exploitation récents et un Identity Provider supportant l’authentification FIDO2. Il faut aussi disposer de serveurs d’authentification conformes aux standards de la FIDO Alliance et d’un processus de provisioning des clés de sécurité et des appareils. Enfin, une intégration avec la pile de détection et de réponse permet de superviser les événements d’authentification.
Comment mesurer le succès d’un projet d’authentification FIDO2 en entreprise ?
Le succès se mesure par la réduction des incidents de phishing réussis, la baisse des tickets de réinitialisation de mots de passe et l’augmentation du taux d’adoption des passkeys par les utilisateurs. Il est aussi pertinent de suivre le niveau AAL moyen des applications critiques et le temps moyen de récupération de compte après perte de clé. Ces indicateurs donnent au CTO une vision claire de l’impact sur la sécurité et sur l’efficacité opérationnelle.
Sources : ANSSI, FIDO Alliance, ENISA.